Accueil / FlashConfidentialité
La politique de confidentialité qui connaît vos outils, pas juste votre nom
Un générateur RGPD générique vous ressort le même texte que 10 000 autres sites, avec "vos sous-traitants" écrit en l'air sans jamais dire lesquels. Si vous encaissez avec Stripe, envoyez vos emails via Brevo et gérez vos abonnés sur Systeme.io, votre politique de confidentialité doit le dire précisément — c'est ce que la CNIL attend, et ce que vos utilisateurs ont le droit de savoir. FlashConfidentialité coche les bons outils et génère un texte qui correspond à votre installation réelle, pas à un modèle passe-partout.
Ce que l'outil couvre concrètement
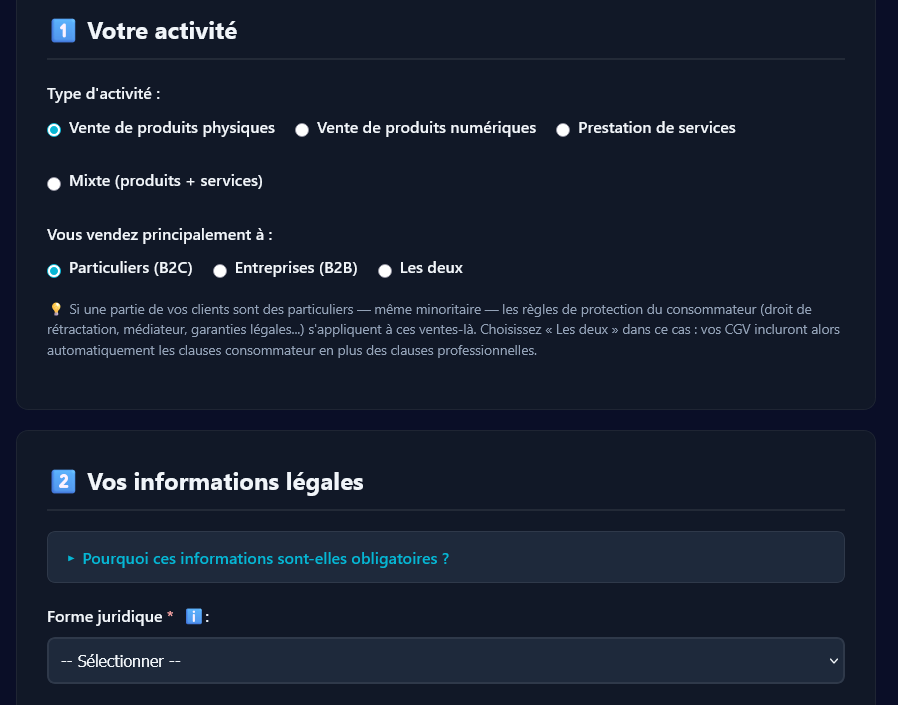
Vous cochez ce qui s'applique : formulaire de contact, newsletter, compte utilisateur, e-commerce, commentaires. Vous précisez vos cookies (Analytics, publicité, réseaux sociaux) et vos services tiers parmi une liste qui inclut Stripe, PayPal, Mailchimp, Brevo, Systeme.io, Cloudflare, Google Fonts,avec un champ libre pour les autres. Le document généré ajuste automatiquement les clauses sur les transferts hors UE (Data Privacy Framework) si l'un de ces services y est soumis, et sur la durée de conservation, avec un rappel que cette suppression ne se fait pas toute seule : c'est à vous de la déclencher ou de configurer une automatisation.
Un vrai guide RGPD inclus, pas juste un formulaire
En plus du document généré, la page contient un guide condensé : les 8 droits RGPD à connaître, la règle CNIL 2024 sur le consentement actif aux cookies, les montants réels des sanctions y compris pour les petites structures (5 000 € à 90 000 € en 2023), et comment intégrer concrètement le document sur votre site.
Les limites, clairement dites
Comme pour les CGV, ce document reste un standard généré automatiquement : pour une situation vraiment spécifique (traitement de données sensibles, activité fortement réglementée), l'outil recommande explicitement de consulter un avocat spécialisé. Le trio Mentions Légales + Confidentialité + CGV couvre la base commune à la quasi-totalité des sites, pas les cas particuliers.
Questions fréquentes
Dans la quasi-totalité des cas oui : un formulaire de contact, Google Analytics, une newsletter ou de simples cookies suffisent à déclencher l'obligation.
Oui, si vous cochez Stripe, Systeme.io ou Brevo par exemple, ces noms apparaissent explicitement dans les sections destinataires des données et transferts hors UE.
Personne automatiquement, c'est précisé dans le document généré. À vous de le faire manuellement ou de configurer une purge automatique si votre outil le permet.
Il couvre la structure standard attendue par le RGPD pour un site classique. Pour une activité avec des spécificités, une consultation avec un avocat spécialisé reste recommandée.
Vous pouvez copier le texte, copier le code HTML, ou télécharger le fichier HTML directement.
Essayer FlashConfidentialité Gratuitement